To je rečenica koju vlasnici web stranica izgovaraju vrlo često:
Stranica se otvara. E-mail dolazi. Kupci mogu poslati upit. Webshop prima narudžbe.
Na prvi pogled sve je u redu.
Ali upravo tu nastaje problem.
Sigurnosni incident na web stranici ne mora izgledati kao pokvarena stranica, velika crvena poruka ili nestanak sadržaja. U velikom broju slučajeva vlasnik stranice ne primijeti ništa.
Stranica i dalje radi.
Samo što je više ne koristi samo vlasnik.
Netko drugi možda je već pronašao način da je koristi za svoje potrebe.
Imate ured.
Svako jutro otključate vrata, upalite računalo i normalno radite.
Jednog dana netko napravi kopiju ključa vašeg stražnjeg ulaza.
Ne razbije prozor. Ne ukrade stol. Ne isključi struju.
Dolazi noću.
Koristi vaš ured nekoliko sati i zatim ode.
Ujutro vi dolazite na posao i govorite:
I potpuno ste u pravu.
Ured radi.
Samo imate još jednog korisnika za kojeg ne znate.
Kod web stranica situacija može izgledati upravo tako.
Zato što mu često nije u interesu da ga primijetite.
Ako vam netko sruši web stranicu, odmah ćete reagirati.
Nazvat ćete administratora, hosting ili nekoga tko održava stranicu.
Problem će se početi istraživati.
Stranica radi, vi ste zadovoljni, a on je koristi kada mu treba.
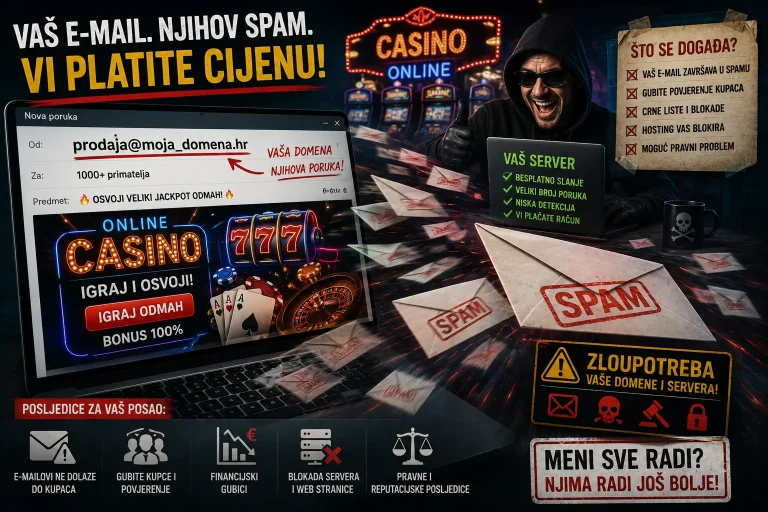
Primjerice, može je koristiti za slanje ogromne količine neželjenih poruka.
Vi možda nećete vidjeti niti jednu od njih.
Ali drugi serveri vide da poruke dolaze s vaše infrastrukture.
Nakon nekog vremena vaša domena ili server mogu dobiti lošu reputaciju.
Tada jednog dana pošaljete normalnu ponudu svom poslovnom partneru.
Poruka ne stigne.
Pošaljete račun kupcu.
Završi u spamu.
Kupac kaže: „Nismo dobili vaš mail.”
I tada problem koji je dugo bio nevidljiv odjednom postaje vaš poslovni problem.
Ovo je puno ozbiljnije.
Ako netko uspije koristiti vašu web stranicu, domenu ili e-mail infrastrukturu, može pokušati drugim ljudima ostaviti dojam da nešto dolazi upravo od vas.
Može slati lažne poruke.
Može postaviti lažne stranice.
Može pokušati prevariti vaše korisnike ili poslovne partnere.
Može, primjerice, poslati kupcu novi broj računa za uplatu.
Kupac vidi ime vaše tvrtke, vašu domenu ili nešto što izgleda kao vaša komunikacija i uplati novac.
Još gore, vaša infrastruktura može biti iskorištena za sadržaj s kojim nemate nikakve veze.
Primjerice, netko može pokušati prodavati drogu, krivotvorenu robu ili nuditi druge nezakonite usluge koristeći vašu web stranicu ili server kao dio cijele operacije.
Zamislite da se jednog jutra probudite i saznate da se dio interneta ponaša kao da upravo vaša tvrtka prodaje fentanil.
Vi o tome ne znate ništa.
Sada više nije naročito važno što početna stranica i dalje uredno prikazuje logo vaše firme.
Na web stranicama danas često nisu samo slike i nekoliko tekstova.
Tu mogu biti:
Ako netko dobije pristup sustavu, ti se podaci mogu promijeniti ili nestati.
Ponekad odmah.
Ponekad polako.
Može nestati dio narudžbi. Može biti promijenjen broj računa. Može nestati nekoliko dokumenata. Može biti promijenjena adresa e-pošte.
Odlično.
Ali postoji jedno važno pitanje:
Ako je netko ušao u sustav prije tri mjeseca, a vi svaki dan uredno izrađujete sigurnosnu kopiju, vrlo je moguće da već tri mjeseca izrađujete savršene sigurnosne kopije kompromitiranog sustava.
Backup tada i dalje vrijedi.
Ali više nije dovoljno samo reći:
Prvo treba utvrditi kada je problem nastao i što je zapravo sigurno vratiti.
Ako vaša web stranica počne distribuirati opasan sadržaj ili sudjelovati u prijevarama, sigurnosni sustavi to mogu prepoznati.
Tada posjetitelj više možda neće dobiti vašu normalnu stranicu.
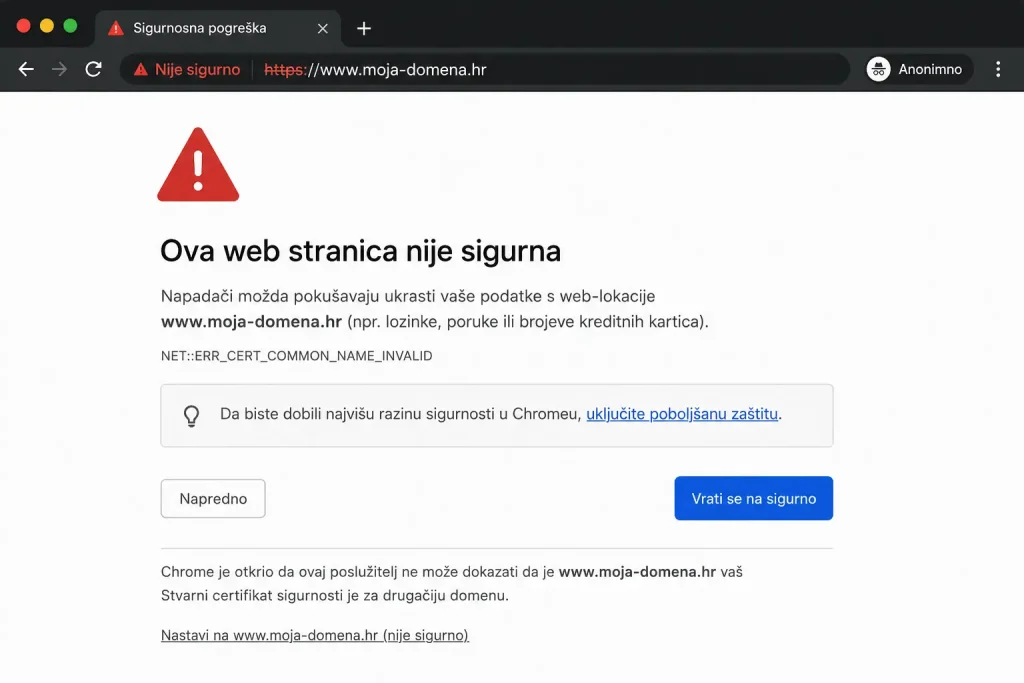
Može dobiti veliko upozorenje da je stranica opasna.
Za prosječnog kupca priča tu završava.
On neće istraživati je li problem nastao jučer, prije mjesec dana ili bez vašeg znanja.
Ako se web stranica ili hosting račun koristi za spam, napade, prijevare, distribuciju štetnog sadržaja ili druge zloupotrebe, hosting pružatelj ne može samo gledati sa strane.
To vlasniku stranice ponekad izgleda ovako:
Da.
Upravo je to problem.
Možda je vama sve radilo.
Ali je istovremeno vaš račun radio još nešto što nikada nije smio raditi.
Blokiranje tada nije uzrok problema.
Blokiranje je posljedica problema koji je već postojao.
Sigurnost nije samo zaštita od scenarija u kojem jednog jutra otvorite stranicu i umjesto nje vidite poruku:
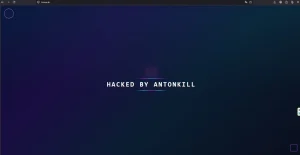
Takav napad je zapravo jednostavan za primijetiti.
Ovo je, primjerice, stvarni događaj. Vrlo vjerojatno neki klinac nešto testira, skuplja „trofeje” i poslije se time negdje hvali.)
Naravno, nije u skladu sa zakonom.
Ali taj isti klinac često ne računa na to da je s druge strane možda isto neka „manga” — netko tko ga neće odmah blokirati, nego će ga pustiti, upratiti što radi i, ako baš želi, vrlo suptilno mu zagorčati život.
Zbog toga vrijedi jedno vrlo jednostavno pravilo:
Puno su neugodniji napadi kod kojih mjesecima ništa ne primjećujete.
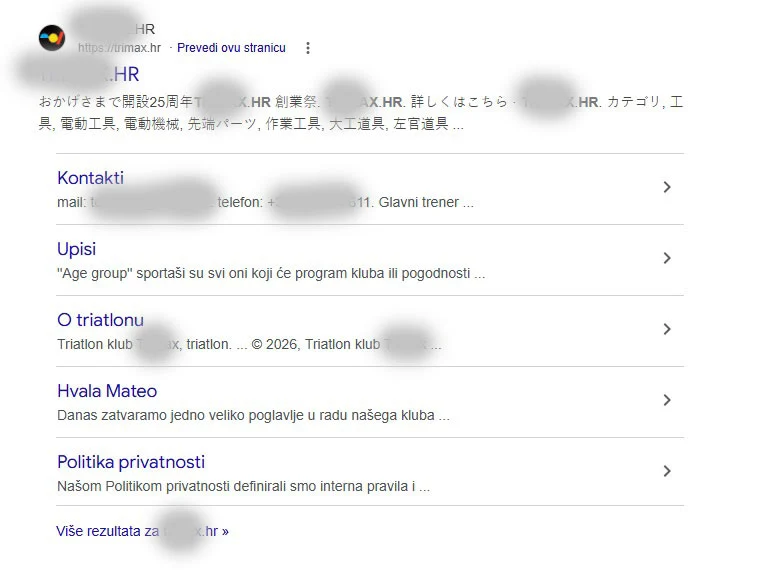
I onda nakon nekoliko mjeseci dobijete ovakav rezultat na Googleu za svoju potpuno normalnu .hr poslovnu domenu.
Stranica možda i dalje normalno radi.
Kontakt stranica postoji. Obrasci rade. E-mail radi. Vi se uredno prijavljujete u administraciju.
Ali negdje u pozadini netko je već ubacio sadržaj koji tražilice indeksiraju, generira nove stranice ili preusmjerava posjetitelje na sadržaj s kojim nemate nikakve veze.
Ovo je jedan od razloga zbog kojih kompromitirana web stranica može mjesecima izgledati potpuno normalno vlasniku, dok se izvana već vidi sasvim druga priča.
Stranica radi. E-mail radi. Kupci dolaze.
A onda se jednog dana pojavi prvi vidljivi problem.
I tek tada počinje pitanje:
Vrlo često odgovor glasi:
Web stranica može raditi savršeno i istovremeno biti kompromitirana.
Može normalno izgledati. Može normalno primati posjetitelje. Može normalno slati obrasce.
Ali to ne govori ništa o tome koristi li je još netko, što radi u pozadini i što će se dogoditi sutra.
Zato kod sigurnosti pravo pitanje nije:
Pravo pitanje je:
A odgovor na to pitanje ne dobiva se gledanjem naslovnice web stranice.

Registracija korisničkog računa moguća je isključivo tijekom procesa narudžbe proizvoda ili usluge. Ova mjera uvedena je radi povećanja sigurnosti sustava i sprječavanja zlouporabe registracija. Na taj način osiguravamo da su svi korisnički računi povezani s aktivnim narudžbama i stvarnim korisnicima naših usluga.
PROIZVODI I USLUGE