Meni sve radi ...

kako onda mogu imati  problem?

Spam pošta

To je rečenica koju vlasnici web stranica izgovaraju vrlo često:

„Meni sve radi.”

Stranica se otvara. E-mail dolazi. Kupci mogu poslati upit. Webshop prima narudžbe.

Na prvi pogled sve je u redu.

Ali upravo tu nastaje problem.

Sigurnosni incident na web stranici ne mora izgledati kao pokvarena stranica, velika crvena poruka ili nestanak sadržaja. U velikom broju slučajeva vlasnik stranice ne primijeti ništa.

Stranica i dalje radi.

Samo što je više ne koristi samo vlasnik.

Netko drugi možda je već pronašao način da je koristi za svoje potrebe.

Zamislite običnu poslovnu zgradu

Imate ured.

Svako jutro otključate vrata, upalite računalo i normalno radite.

Jednog dana netko napravi kopiju ključa vašeg stražnjeg ulaza.

Ne razbije prozor. Ne ukrade stol. Ne isključi struju.

Dolazi noću.

Koristi vaš ured nekoliko sati i zatim ode.

Ujutro vi dolazite na posao i govorite:

„Sve je u redu. Ured radi.”

I potpuno ste u pravu.

Ured radi.

Samo imate još jednog korisnika za kojeg ne znate.

Kod web stranica situacija može izgledati upravo tako.

Zašto napadač ne bi jednostavno srušio stranicu?

Zato što mu često nije u interesu da ga primijetite.

Ako vam netko sruši web stranicu, odmah ćete reagirati.

Nazvat ćete administratora, hosting ili nekoga tko održava stranicu.

Problem će se početi istraživati.

Napadaču je mnogo korisnije da vi ne primijetite ništa.

Stranica radi, vi ste zadovoljni, a on je koristi kada mu treba.

Što netko može raditi s vašom stranicom?

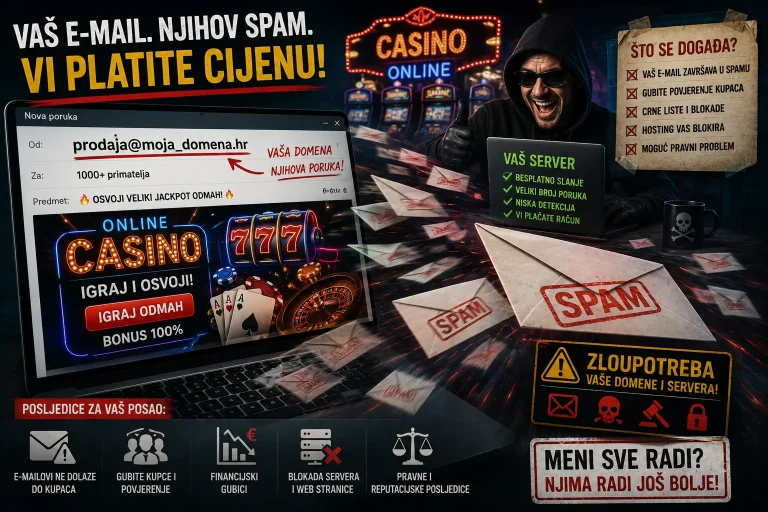
Primjerice, može je koristiti za slanje ogromne količine neželjenih poruka.

Vi možda nećete vidjeti niti jednu od njih.

Ali drugi serveri vide da poruke dolaze s vaše infrastrukture.

Nakon nekog vremena vaša domena ili server mogu dobiti lošu reputaciju.

Tada jednog dana pošaljete normalnu ponudu svom poslovnom partneru.

Poruka ne stigne.

Pošaljete račun kupcu.

Završi u spamu.

Kupac kaže: „Nismo dobili vaš mail.”

I tada problem koji je dugo bio nevidljiv odjednom postaje vaš poslovni problem.

Netko se može predstavljati kao vi

Ovo je puno ozbiljnije.

Ako netko uspije koristiti vašu web stranicu, domenu ili e-mail infrastrukturu, može pokušati drugim ljudima ostaviti dojam da nešto dolazi upravo od vas.

Može slati lažne poruke.

Može postaviti lažne stranice.

Može pokušati prevariti vaše korisnike ili poslovne partnere.

Može, primjerice, poslati kupcu novi broj računa za uplatu.

Kupac vidi ime vaše tvrtke, vašu domenu ili nešto što izgleda kao vaša komunikacija i uplati novac.

Samo što novac nije otišao vama.

Još gore, vaša infrastruktura može biti iskorištena za sadržaj s kojim nemate nikakve veze.

Primjerice, netko može pokušati prodavati drogu, krivotvorenu robu ili nuditi druge nezakonite usluge koristeći vašu web stranicu ili server kao dio cijele operacije.

Zamislite da se jednog jutra probudite i saznate da se dio interneta ponaša kao da upravo vaša tvrtka prodaje fentanil.

Vi o tome ne znate ništa.

Ali domena je vaša.
Server je vaš.
Ime je vaše.

Sada više nije naročito važno što početna stranica i dalje uredno prikazuje logo vaše firme.

Mogu nestati poslovni podaci

Na web stranicama danas često nisu samo slike i nekoliko tekstova.

Tu mogu biti:

  • računi
  • narudžbe
  • dokumenti
  • obrasci
  • podaci korisnika
  • kontakti
  • rezervacije
  • ponude
  • drugi poslovni podaci

Ako netko dobije pristup sustavu, ti se podaci mogu promijeniti ili nestati.

Ponekad odmah.

Ponekad polako.

Može nestati dio narudžbi. Može biti promijenjen broj računa. Može nestati nekoliko dokumenata. Može biti promijenjena adresa e-pošte.

A najgora varijanta je kada se problem otkrije tek nakon nekoliko mjeseci i više nitko sa sigurnošću ne zna što je originalno, što je promijenjeno i kada se promjena dogodila.

„Imam backup.”

Odlično.

Ali postoji jedno važno pitanje:

Backup od kojeg datuma?

Ako je netko ušao u sustav prije tri mjeseca, a vi svaki dan uredno izrađujete sigurnosnu kopiju, vrlo je moguće da već tri mjeseca izrađujete savršene sigurnosne kopije kompromitiranog sustava.

Backup tada i dalje vrijedi.

Ali više nije dovoljno samo reći:

„Vratit ćemo backup.”

Prvo treba utvrditi kada je problem nastao i što je zapravo sigurno vratiti.

Google vas može početi upozoravati

Ako vaša web stranica počne distribuirati opasan sadržaj ili sudjelovati u prijevarama, sigurnosni sustavi to mogu prepoznati.

Tada posjetitelj više možda neće dobiti vašu normalnu stranicu.

Može dobiti veliko upozorenje da je stranica opasna.

Za prosječnog kupca priča tu završava.

On neće istraživati je li problem nastao jučer, prije mjesec dana ili bez vašeg znanja.

Kliknut će natrag.
I otići konkurenciji.

Hosting tada mora reagirati

Ako se web stranica ili hosting račun koristi za spam, napade, prijevare, distribuciju štetnog sadržaja ili druge zloupotrebe, hosting pružatelj ne može samo gledati sa strane.

Dužan je intervenirati i, kada je potrebno, blokirati kompromitiranu web stranicu, hosting račun ili drugi dio usluge kako bi zaustavio daljnju zloupotrebu infrastrukture.

To vlasniku stranice ponekad izgleda ovako:

„Hosting mi je ugasio stranicu, a meni je sve radilo.”

Da.

Upravo je to problem.

Možda je vama sve radilo.

Ali je istovremeno vaš račun radio još nešto što nikada nije smio raditi.

Blokiranje tada nije uzrok problema.

Blokiranje je posljedica problema koji je već postojao.

Najskuplji sigurnosni problemi obično počinju neprimjetno

Sigurnost nije samo zaštita od scenarija u kojem jednog jutra otvorite stranicu i umjesto nje vidite poruku:
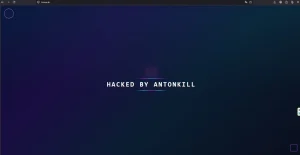
Marker
Hacked by…

Takav napad je zapravo jednostavan za primijetiti.

Ovo je, primjerice, stvarni događaj. Vrlo vjerojatno neki klinac nešto testira, skuplja „trofeje” i poslije se time negdje hvali.)

Naravno, nije u skladu sa zakonom.

Ali taj isti klinac često ne računa na to da je s druge strane možda isto neka „manga” — netko tko ga neće odmah blokirati, nego će ga pustiti, upratiti što radi i, ako baš želi, vrlo suptilno mu zagorčati život.

Zbog toga vrijedi jedno vrlo jednostavno pravilo:

bolje ne čačkajte vraga.

Puno su neugodniji napadi kod kojih mjesecima ništa ne primjećujete.
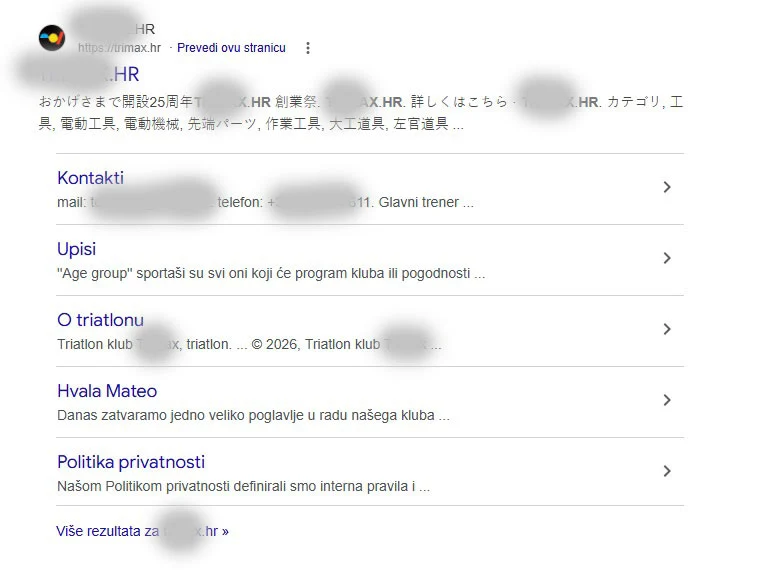
Stvarni primjer kompromitirane .hr domene u Google rezultatima
Stvarni primjer kompromitirane .hr domene u rezultatima Google pretraživanja.

I onda nakon nekoliko mjeseci dobijete ovakav rezultat na Googleu za svoju potpuno normalnu .hr poslovnu domenu.

Vaša tvrtka je hrvatska. Vaši kupci su hrvatski. Ali Google odjednom prikazuje japanski sadržaj koji vi nikada niste objavili.

Stranica možda i dalje normalno radi.

Kontakt stranica postoji. Obrasci rade. E-mail radi. Vi se uredno prijavljujete u administraciju.

Ali negdje u pozadini netko je već ubacio sadržaj koji tražilice indeksiraju, generira nove stranice ili preusmjerava posjetitelje na sadržaj s kojim nemate nikakve veze.

I tada više nije važno što vlasnik kaže: „Meni sve radi.”

Google upravo pokazuje cijelom internetu da nešto očito ne radi kako treba.

Ovo je jedan od razloga zbog kojih kompromitirana web stranica može mjesecima izgledati potpuno normalno vlasniku, dok se izvana već vidi sasvim druga priča.

Stranica radi. E-mail radi. Kupci dolaze.

A onda se jednog dana pojavi prvi vidljivi problem.

  • Mailovi više ne prolaze.
  • Google upozorava posjetitelje.
  • Hosting blokira račun.
  • Netko se predstavlja kao vaša tvrtka.
  • Nedostaju podaci.
  • Kupac je uplatio novac na pogrešan račun.

I tek tada počinje pitanje:

„Kako se ovo dogodilo?”

Vrlo često odgovor glasi:

Dogodilo se puno ranije nego što ste primijetili.

Zato „radi” i „sigurno je” nisu ista stvar

Web stranica može raditi savršeno i istovremeno biti kompromitirana.

Može normalno izgledati. Može normalno primati posjetitelje. Može normalno slati obrasce.

Ali to ne govori ništa o tome koristi li je još netko, što radi u pozadini i što će se dogoditi sutra.

Zato kod sigurnosti pravo pitanje nije:

„Radi li moja stranica?”

Pravo pitanje je:

„Koristim li svoju stranicu samo ja – ili je koristi još netko za koga ne znam?”

A odgovor na to pitanje ne dobiva se gledanjem naslovnice web stranice.
Nije sigurno?

Kako to spriječiti?

Potpuna sigurnost ne postoji.

Ali postoji ogromna razlika između sustava koji je redovito održavan, nadziran i zaštićen te sustava koji godinama nitko nije pogledao zato što:

„Sve radi.”

Prvi korak je vrlo jednostavan:

Web stranicu treba održavati.

Kao automobil.

Ne čekate da motor zariba da biste promijenili ulje.

Isto vrijedi i za web stranicu.

Sustav, dodaci i ostale komponente moraju se redovito ažurirati, jer se sigurnosni propusti stalno otkrivaju.

Ali samo ažuriranje nije dovoljno.

Potrebno je i pratiti što se na stranici događa.

Je li se pojavila datoteka koja tamo ne pripada?

Je li nešto promijenjeno bez razloga?

Je li netko pokušavao pristupiti dijelovima sustava kojima ne bi trebao pristupati?

Šalje li server neuobičajenu količinu poruka?

Troši li odjednom puno više resursa?

Događa li se nešto što se jučer nije događalo?

Takve stvari korisnik najčešće neće primijetiti gledajući svoju početnu stranicu.

Zato postoje sigurnosni nadzor i redovite provjere.

Koristite jake i različite lozinke

Jedna lozinka ne bi trebala otključavati pola vašeg poslovanja.

Ako koristite istu lozinku za web stranicu, e-mail i druge servise, krađa samo jedne lozinke može otvoriti vrata svemu ostalom.

Gdje god je moguće, treba koristiti i dodatnu potvrdu prijave.

Drugim riječima: nije dovoljno da netko samo zna vašu lozinku.

Ne dajte pristup svima

Svaka osoba koja ima pristup sustavu predstavlja još jedna vrata.

To ne znači da zaposlenicima ne treba dati pristup.

Znači samo da svatko treba imati pristup onome što mu je potrebno za posao — i ničemu više.

Kada zaposlenik, vanjski suradnik ili agencija više ne trebaju pristup, njihov račun treba ukloniti ili isključiti.

Stari zaboravljeni računi vrlo lako postanu problem za koji nitko više niti ne zna da postoji.

Backup je obavezan, ali nije zaštita sam po sebi

Sigurnosne kopije moraju postojati.

I ne bi trebale biti jedina kopija podataka na istom mjestu gdje se nalazi web stranica.

Ako se dogodi ozbiljan problem, potrebno je imati kopiju iz koje se sustav može vratiti.

Ali backup treba i provjeravati.

Nije dovoljno godinama gledati poruku:

Backup completed successfully.
Važno je znati može li se taj backup zaista vratiti.

Ne instalirajte sve što vam dođe pod ruku

Posebno kod popularnih sustava za izradu web stranica postoji ogroman broj dodataka, tema i raznih „besplatnih rješenja”.

Svaki dodatak koji instalirate postaje još jedan dio sustava koji treba održavati.

Ako nešto ne koristite, uklonite ga.

Ako je dodatak napušten i godinama nije održavan, pronađite zamjenu.

Instaliranje piratskih tema i dodataka s nepoznatih stranica jedan je od najlakših načina da sami unesete problem u vlastiti sustav.

Web stranica treba imati nekoga tko je za nju odgovoran

Najgora varijanta je:

„To nam je radio jedan dečko prije četiri godine.”

A danas nitko ne zna:

  • tko održava sustav
  • tko prati sigurnost
  • postoje li backupi
  • tko ima administratorske pristupe
  • kada je posljednji put išta provjereno
Web stranica koja služi poslovanju nije završena onoga dana kada je objavljena.

Od tog dana počinje njezino održavanje.

Reagirajte na upozorenja dok su mala

Ako administrator ili hosting pružatelj upozori da je pronađena sumnjiva aktivnost, odgovor:

„Ali meni sve radi.”

ne rješava problem.

Upravo tada treba provjeriti što se dogodilo.

Mali problem koji se riješi odmah često ostane mali problem.

Problem koji se ignorira nekoliko mjeseci može završiti:

  • izgubljenim podacima
  • blokiranim e-mailom
  • ugašenom web stranicom
  • gubitkom pristupa sustavu
  • ozbiljnim sigurnosnim incidentom
 

Najjednostavnije pravilo

Ne morate biti stručnjak za računalnu sigurnost.

Kao što ne morate biti automehaničar da biste vozili automobil.

Ali trebate imati nekoga tko zna što treba pregledati, kada treba reagirati i kako prepoznati problem prije nego što postane vidljiv vašim kupcima.

Dobra sigurnost uglavnom je dosadna.

Stranica radi.
Mail radi.
Podaci su na mjestu.
Nitko vas ne zove zbog problema.

I upravo je to cilj.

Ne popravljati katastrofu kada se dogodi.
Nego napraviti sve razumno da se katastrofa uopće ne dogodi.


Samozvani admin


Ne dajte administratorski pristup samo zato što netko tvrdi da je stručnjak

Administratorski pristup web stranici nije obična korisnička lozinka.

Osoba koja ga dobije često može mijenjati gotovo cijeli sustav, instalirati dodatke, uređivati korisnike, mijenjati konfiguraciju, pristupati podacima i u nekim slučajevima otvoriti put prema drugim dijelovima infrastrukture.

Drugim riječima: administratorski račun je ključ od vašeg digitalnog ureda.

Zato činjenica da netko kaže:

„Ma ja to znam, završila sam tečaj.”

sama po sebi ne znači gotovo ništa.

Internet je pun tečajeva, certifikata, licenci, diploma, radionica i raznih programa nakon kojih polaznik dobije papir kojim može dokazati da je nešto završio.

Takva potvrda može biti korisna, ali ona nije dokaz da osoba zna održavati produkcijski sustav, prepoznati sigurnosni incident ili reagirati kada nešto pođe po zlu.

Certifikat potvrđuje da je netko završio program. Ne potvrđuje automatski da zna što radi kada dobije administratorski pristup vašem poslovnom sustavu.

Isto vrijedi bez obzira je li riječ o privatnom tečaju, online edukaciji, proizvođačkoj licenci, seminaru ili programu nekog učilišta.

Papir može biti dio priče.

Ali nije cijela priča.

Što je onda važno?

Puno više govori ono što je osoba zaista radila.

  • Portfolio — postoje li stvarne stranice i sustavi koje je održavala?
  • Iskustvo — koliko dugo radi s produkcijskim sustavima?
  • Stvarni slučajevi — je li ikada rješavala kompromitaciju, kvar, migraciju ili ozbiljan problem?
  • Način rada — radi li backup prije zahvata, dokumentira li promjene i zna li vratiti sustav ako nešto pođe po zlu?
  • Odgovornost — zna li što ne zna i kada treba stati umjesto da eksperimentira na produkciji?

Dobar administrator ne dokazuje znanje samo time što zna kliknuti kroz administratorsko sučelje.

Prava razlika vidi se onda kada se pojavi nešto što nije opisano u lekciji, kada update sruši dio sustava, kada se pojavi sumnjiva datoteka, kada server počne čudno trošiti resurse ili kada treba pronaći što se zapravo dogodilo.

Produkcijska web stranica nije mjesto na kojem bi netko trebao učiti metodom „ajmo kliknuti pa ćemo vidjeti što će se dogoditi”.

Posebno budite oprezni s ljudima koji vrlo brzo traže potpuni administratorski, hosting, FTP, bazni ili serverski pristup, a pritom ne mogu jasno objasniti zašto im je takva razina pristupa potrebna.

Za veliki broj poslova puni administratorski pristup uopće nije potreban.

Ako netko treba uređivati sadržaj, dajte mu pristup za uređivanje sadržaja.

Ako treba raditi određeni tehnički zahvat, pristup treba biti ograničen na ono što je za taj zahvat potrebno.

Najbolje pravilo je jednostavno: dajte najmanju razinu pristupa koja je potrebna za posao koji osoba stvarno obavlja.

I još jedna stvar koja se vrlo često zaboravlja:

kada suradnja završi, pristup mora završiti zajedno s njom.

Stari administratorski računi, zaboravljeni FTP korisnici i pristupi bivših suradnika mogu godinama ostati aktivni samo zato što ih nitko nije uklonio.

Ne vjerujte tituli. Ne vjerujte samo certifikatu. Pogledajte što je osoba stvarno radila, kakvo iskustvo ima i može li objasniti što će napraviti prije nego što joj predate ključeve sustava.

“`

Grgin dol 46
34000 Požega, Croatia-EU
OIB: 14484857067
MB: 04611799
IBAN: HR0223900011100974958
SWIFT: HPBZHR2X


Copyright © 2012-2026 8Core Association. All Rights Reserved
×

Registracija korisničkog računa

Registracija korisničkog računa moguća je isključivo tijekom procesa narudžbe proizvoda ili usluge. Ova mjera uvedena je radi povećanja sigurnosti sustava i sprječavanja zlouporabe registracija. Na taj način osiguravamo da su svi korisnički računi povezani s aktivnim narudžbama i stvarnim korisnicima naših usluga.

PROIZVODI I USLUGE